
Уязвимост от типа „zero day” в текстовия редактор Word е използвана от киберпрестъпници за разпространение на най-опасния банков троянец Dridex, пише Блиц.
Според експертите на Proofpoint, дупката е позволила на атакуващите да разпространят вредоносен RTF документ на милиони компютри, голяма част от които се намират в Австралия, пише technews.bg. Уязвимостта е открита най-напред от специалистите на McAfee. Тя позволява на атакуващите да заобиколят вградените средства за защита, не изисква пускане на макроси и работи дори на Windows 10 – най-сигурната платформа на Microsoft. Уязвимостта засяга всички Windows версии на текстовия редактор Word. Хакерите могат да заредят дистанционно вредоносен софтуер на компютъра на жертвата и вече са се възползвали от това. Потенциалните жертви са получавали имейли с прикачени файлове във формат .RTF, съдържащи изпълним HTML документ с разширение .HTA. При отваряне на файла, вредните скриптове автоматично инсталират на компютъра Dridex botnet 7500 – една от многото версии на опасния банков троянец. Епидемията от Dridex се разрази през 2015-2016 г. Попадайки в системата чрез макроси в документи от Word и таблици на Excel, троянецът подчинява РС-то и го превръща в част от ботнет, управляван от хакерите.

Редактор "Екип на Петел",
За реклама в "Петел" на цена от 40 евро без ДДС на ПР публикация пишете на [email protected]
Следете PETEL.BG всяка минута 24 часа в денонощието!
Изпращайте вашите снимки на [email protected] по всяко време на дежурния редактор!
Кометите може да не са донесли живота на Земята
Дата: 01/11, 01:30
Орбан и Вучич: Ще се завърнем
Дата: 01/11, 01:00
К100: А1 e най-голямата технологична компания и лидер в системната интеграция у нас
Дата: 01/11, 00:50
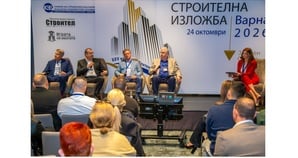
Чуждестранни инвеститори с интерес към новия Индустриален парк на Варна
Дата: 01/11, 00:50
Всички над 12 000 секции са готови за балотажа: До всяка машина ще има инструкции за гласуване
Дата: 01/11, 00:31