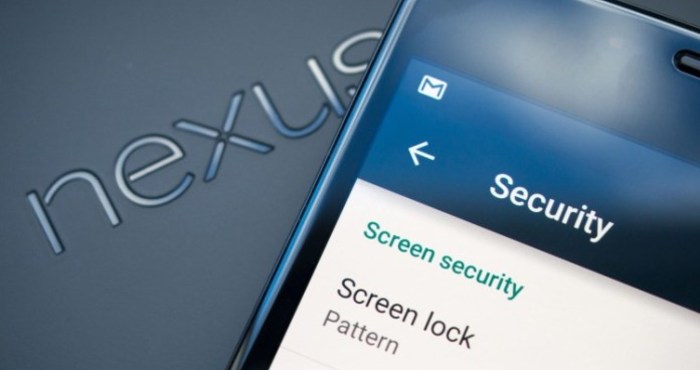
Информацията за RedDrop съобщиха специалистите по информационна безопасност на компанията Wandera.
Разпространяването на RedDrop се осъществява чрез компрометирани уеб-ресурси, които са под контрола на хакери и злоумишленици. Компютърният вирус прониква в мобилните устройства на своите жертви чрез едно от общо петдесетте приложения, включително текстови и графични редактори, калкулатори и дори образователни програми. Малуерът се свързва с отдалечен сървър от който инсталира допълнителни компоненти, които могат да копират записаните в смартфона снимки и видеозаписи. След като попадне в смартфона RedDrop активира диктофона и започва до подслушва и фиксира всичко, което се случва около заразеното устройство. Засега не се знае, какво ще правят хакерите с тази информация.
Според експертите, RedDrop използва уязвимост тип нулев ден. Това означава, че към днешен ден не съществуват методи за защита от неговите действия. Единственият начин за минимизиране риска от заразяване е да се прекрати изтеглянето на приложения от различните каталози и ресурси, различни от Google Play./kaldata.com

Редактор "Екип на Петел",
За реклама в "Петел" на цена от 40 евро без ДДС на ПР публикация пишете на [email protected]
Следете PETEL.BG всяка минута 24 часа в денонощието!
Изпращайте вашите снимки на [email protected] по всяко време на дежурния редактор!
Млад мъж е с мозъчен хематом след сбиване в Смолян
Дата: 14/11, 16:56
Как минава една поръчка за TikTok последователи в StaniInfluencer
Дата: 14/11, 16:50
Четирима от пострадалите в катастрофите на АМ "Тракия" са изписани
Дата: 14/11, 16:49
Над 1000 крави опустошават ниви и градини в Крива паланка
Дата: 14/11, 16:39
Силен тътен разтърси Царево, товарен кораб смени курса си и предизвика истерия сред местните
Дата: 14/11, 16:25