
fakti.bg
Експерти от руската компания "Лаборатория Касперски" съобщиха, че са открили нова версия на вируса FinSpy, която може незабелязано да събира лични данни, включително и от месинджъри с криптирани съобщения. Зловредният софтуер не оставя никакви следи.
Версията на FinSpy за Android съдържа инструмент, който му позволява да получи администраторски права. Това дава на вируса неограничен достъп до информация и управление на смартфона без притежателят му да забележи заплахата. Модификацията за iOS също прикривала следите си.
FinSpy умее да прониква в контактите, SMS-ите, писмата, местоположението и други данни. Вирусът се е "научил" да чете също така и съобщенията в приложения за чат, VOIP телефония и видеовръзка, които криптират обменяната информация.
Според "Лаборатория Касперски" най-простият начин да се инсталира FinSpy на смартфона е физическият достъп до него. Риск обаче съществува и за апарати, които отдавна не са получавали обновления за сигурност. Те могат да бъдат заразени чрез SMS, електронно писмо или Push-уведомление.
Обикновено вирусите от семейството на FinSpy се използват за целево следене на конкретен човек. През 2017 г. обаче хакерската група BlackOasis е осъществила мащабни атаки срещу случайни потребители.

Редактор "Екип на Петел",
За реклама в "Петел" на цена от 40 евро без ДДС на ПР публикация пишете на [email protected]
Следете PETEL.BG всяка минута 24 часа в денонощието!
Изпращайте вашите снимки на [email protected] по всяко време на дежурния редактор!
101 пожара са загасени у нас през изминалите 24 часа
Дата: 16/09, 08:24
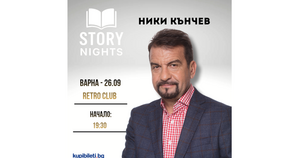
Не пропускайте Ники Кънчев във Варна и една специална вечер на Story Nights в Retro Club
Дата: 16/09, 08:20
ВВС предупреждават за полети с бойни стрелби в района на Шабла от днес
Дата: 16/09, 08:16
Испания ограничава увеличението на летищните такси
Дата: 16/09, 08:08
От днес започва ремонт на фуги на две съоръжения на АМ "Марица", поетапно ще променят движението
Дата: 16/09, 08:02