Снимка Булфото
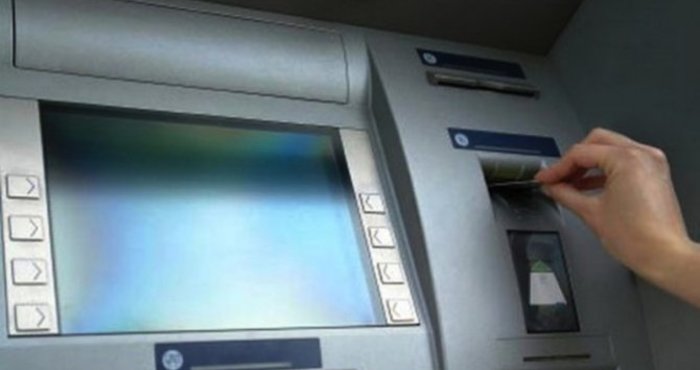
Хакери са разработили нов тип атака, която не краде от клиентите, а директно дърпа всички пари от банкомата, съобщи в. "Телеграф".
За целта извършителите заразяват АТМ-а с вирус, който е разработен така, че да преодолее една от защитите и да им даде административни права. Щом ги получат, те можели да вкарат банкомата в така наречения "тестов режим", при който изхвърля парите от всяка касетка през диспенсъра. Това разкриха експерти по кибер сигурност. Подобни кражби вече били реализирани в Русия и Украйна, съобщи Блиц.
За хакерския вирус съобщи в края на март руският вестник "Комерсант", като се позова на последния бюлетин на Центъра за мониторинг и и реагиране на компютърни атаки в кредидната и финансовата сфера. Според източници на изданието през подледните два месеца у нас също са направени два опита за такъв тип кражби.

Редактор "Екип на Петел",
За реклама в "Петел" на цена от 40 евро без ДДС на ПР публикация пишете на [email protected]
Следете PETEL.BG всяка минута 24 часа в денонощието!
Изпращайте вашите снимки на [email protected] по всяко време на дежурния редактор!
Здравната каса прекрати договора си с болницата, в която почина 6-годишният Ангел
Дата: 07/10, 20:54
Дипломат: Още по-резонно е да говорим за Черно море като "по-близкия изток"
Дата: 07/10, 20:51
Няма да махат таксата за Дунав мост, но въвеждат електронно плащане
Дата: 07/10, 20:48
Под въпрос е дали решенията на КСНС са приети
Дата: 07/10, 20:44
Военният министър: Ще обследват с подводен дрон мястото, където потъна корабът със сирийски екипаж
Дата: 07/10, 20:253 Коментара