Експерти предупреждават за проблем с програмния език PHP
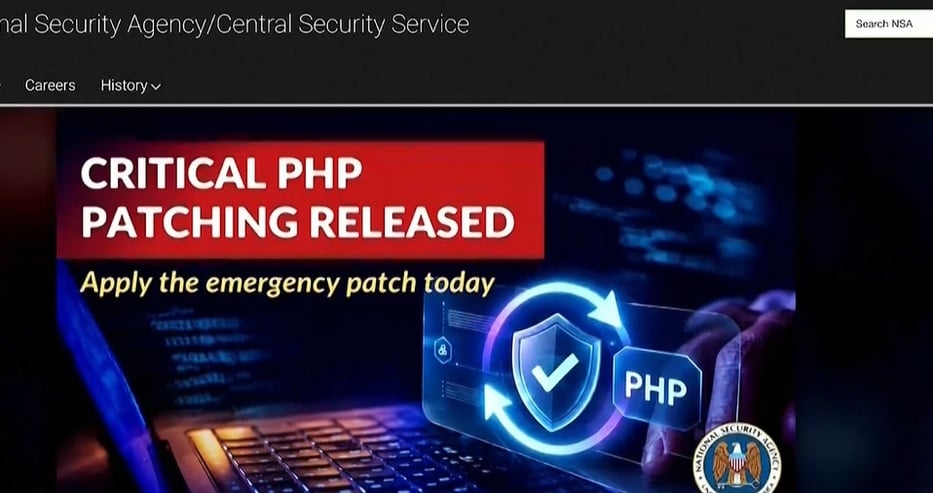
кадър: БНТ
Правителствени уебсайтове в Европа и по света спират работа или преминават в режим на превантивна поддръжка, след като бяха открити две критични уязвимости в програмния език PHP.
Пропуските получиха изключително висока оценка за опасност заради уязвимост от злонамерени хакерски атаки и възможни последствия в глобален мащаб.
Уязвимостите на PHP бяха открити с помощта на автономни инструменти с изкуствен интелект, разработени от компании за киберсигурност. Слабостите позволяват на хакери дистанционно да задействат зловреден код без нужда от потребителско име и парола. Това им дава директен път за пълно поемане на контрол над засегнатите сървъри и кражба на данни, предаде БНТ.
"PHP е изключително широко разпространена технология. Става въпрос за около 70% от уебсайтовете. Проблемът е бил налице в продължение на 12 години, без да бъде открит. Това означава, че дори да сте създали уебсайта си преди пет или десет години, той все още е уязвим.", каза Томер Шварц, член на изследователски екип.
Разработчиците на PHP пуснаха извънредни коригиращи актуализации за всички поддържани версии. Експертите предупреждават, че в момента тече надпревара с времето, тъй като хакерите вече използват ИИ, за да анализират новия пакет от мерки и да автоматизират атаките срещу забавили се сайтове.
Томер Шварц, член на изследователски екип: "Много е трудно да се промени тази програма, тъй като има множество различни компоненти, които зависят от това как първоначално е бил проектиран PHP. Затова трябваше внимателно да се подберат възможните промени, без да се предизвикат по-мащабни последици. В крайна сметка беше избрано много хитро решение, но то изисква извършването на огромен обем тежка работа."
Агенцията на ЕС за киберсигурност и националните служби посъветваха: уязвимите системи незабавно да бъдат актуализирани или изцяло спрени от интернет, докато не се приложат поправките.
В Нидерландия Националният център за киберсигурност спря собствения си сайт като предпазна мярка. Офлайн излязоха сайтът на парламента, на пристанището в Ротердам и уебсайтовете на над 100 общини.
Вътрешното министерство на Франция постави всички свои сайтове в режим на превантивна поддръжка.
Чехия, Белгия и Дания също ограничиха достъпа до десетки държавни онлайн услуги и платформи.
Южна Корея задейства авариен план за реакция.

Редактор "Екип на Петел",
За реклама в "Петел" на цена от 40 евро без ДДС на ПР публикация пишете на [email protected]
Следете PETEL.BG всяка минута 24 часа в денонощието!
Изпращайте вашите снимки на [email protected] по всяко време на дежурния редактор!

 0
 0
